SECURITY OPERATION CENTER AGENTICO
Monitoraggio h24, risposta rapida. NIS2 ready.
Triage h24 degli alert, gestione degli incidenti ed evidenze pronte per audit, board e cyber insurance.
Focus
Meno rumore operativo, più capacità di risposta
Riduci il rumore degli alert
Il SOC aiuta a filtrare eventi e segnali, così il team può concentrarsi più rapidamente sui casi che richiedono davvero attenzione.
Accelera il triage e la risposta
Meno attività manuali e una gestione più ordinata degli incidenti permettono di reagire con maggiore rapidità quando il rischio è reale.
Recuperi tempo per ciò che conta davvero
Riducendo il peso delle attività ripetitive, il team può concentrarsi su decisioni, priorità e continuità operativa.
Scelti da +300 aziende di tutto il mondo


Perché questo SOC è diverso
Un approccio più evoluto a monitoraggio, triage e risposta
Monitoraggio continuo, senza interruzioni
Il SOC presidia eventi e segnali in modo costante, così da ridurre i tempi morti e aumentare la capacità di intercettare ciò che richiede attenzione.
Priorità più intelligenti
Alert, correlazioni e indagini vengono gestiti con maggiore criterio, per aiutare il team a concentrarsi prima sui casi che contano davvero.
Supporto operativo reale
Non solo visibilità, ma un aiuto concreto nella gestione di triage, incidenti e decisioni operative, con meno attività manuali e più continuità
Dal segnale all’azione
Ogni fase è pensata per ridurre il tempo tra rilevazione, analisi e risposta. Il SOC combina monitoraggio continuo, lettura intelligente degli alert e attivazione rapida delle azioni necessarie, così da contenere l’impatto e alleggerire il lavoro manuale del team.
Eventi e segnali vengono raccolti e monitorati in modo costante, così da intercettare prima ciò che richiede attenzione.
Gli alert vengono letti con maggiore velocità e criterio, per distinguere più rapidamente ciò che è rilevante da ciò che può aspettare.
Quando il rischio è reale, il SOC supporta attivazione, escalation e risposta con maggiore tempestività, riducendo tempi morti e carico operativo.
Come funziona
Playbook che accelerano la risposta
I playbook di base coprono i casi più comuni e permettono di accelerare la gestione operativa fin da subito. Quando serve, possono essere adattati ai tuoi processi, ai tuoi strumenti e alle regole di escalation già in uso.
Il risultato è una risposta più ordinata, meno attività manuali e una maggiore capacità di intervenire con rapidità sui casi che contano davvero.
Più supporto anche sul piano compliance
Più tracciabilità, più continuità, più controllo
Un SOC evoluto aiuta a rafforzare monitoraggio continuo, gestione degli incidenti e tracciabilità delle azioni: elementi utili anche in contesti regolati come NIS2, DORA e ISO27001.
Il risultato è una maggiore capacità di documentare eventi, risposte e flussi operativi in modo più ordinato, continuo e verificabile.
Cosa cambia davvero
Dove un SOC evoluto fa davvero la differenza
SOC Tradizionale
- Più attività manuali
- Triage e risposta più lenti
- Maggiore dipendenza dalla disponibilità del team
- Priorità meno chiare tra gli alert
- Scalabilità più difficile nel tempo
- Reporting e follow-up più frammentati
SOC Evoluto
- Maggiore automazione operativa
- Triage e risposta più rapidi
- Copertura 24/7/365
- Priorità più chiare sui casi rilevanti
- Migliore capacità di scalare
- Reporting continuo e verificabile
Casi reali
Il tempo guadagnato, si vede nei risultati
Settore Manifatturiero
Azienda con oltre 500 dipendenti: tempi di risposta drasticamente ridotti e una gestione più continua degli incidenti, con forte contenimento dell’impatto operativo.:
Sanità Privata
Infrastruttura con oltre 1.200 endpoint: maggiore capacità di gestire gli alert notturni in modo automatico, riducendo il carico sul team e migliorando la continuità operativa.
Settore Energetico
Aumento dell’efficienza operativa del 60% e maggiore continuità nella gestione degli eventi nei periodi più delicati.
Perché puoi fidarti di noi
Esperienza reale nella sicurezza, applicata ai contesti aziendali
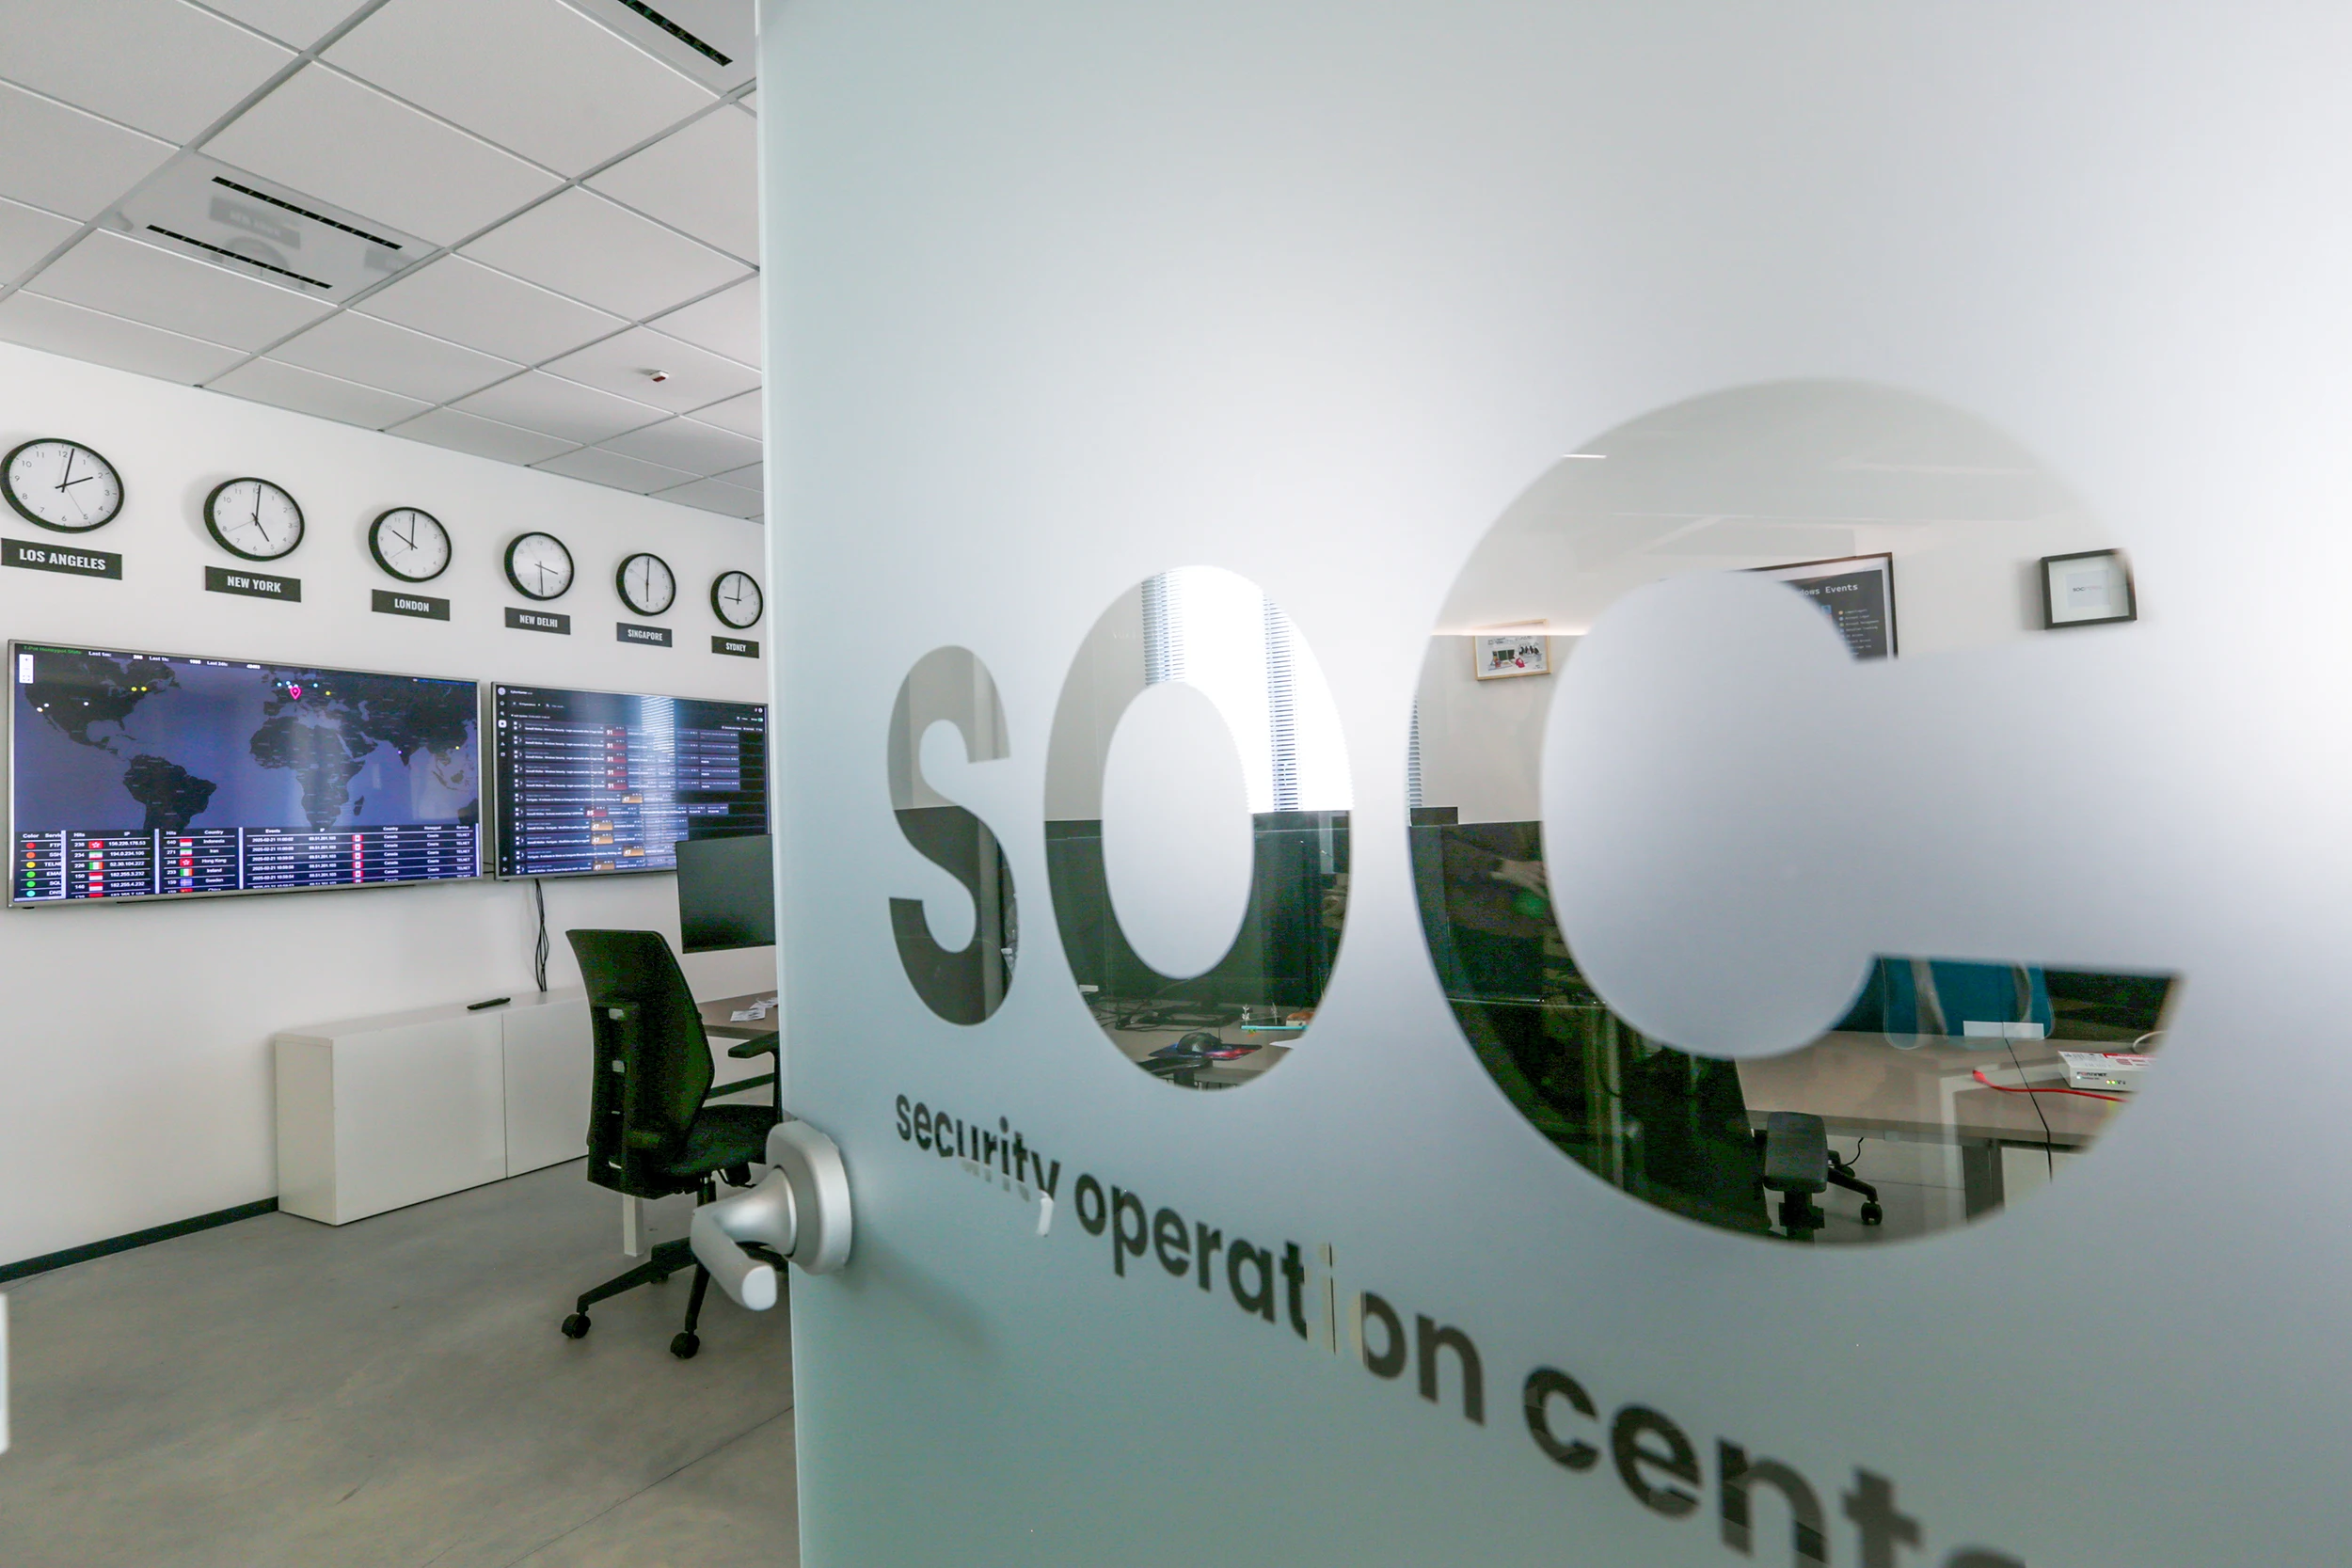
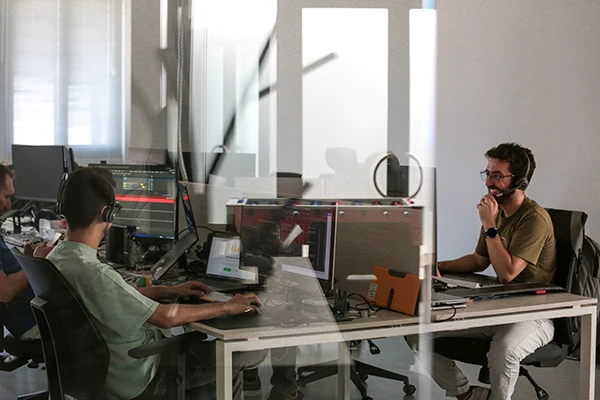
Digimetrica lavora da 25 anni nella sicurezza informatica per realtà pubbliche e private, con un SOC proprietario attivo 24/7 e un team specializzato nella gestione di contesti complessi.
Questa esperienza ci permette di affrontare monitoraggio, triage e risposta non come attività isolate, ma come parte di un presidio continuo, strutturato e orientato all’operatività.
Per questo il nostro SOC non si limita a rilevare segnali: aiuta le aziende a mantenere più controllo, più continuità e una migliore capacità di risposta.
Case history
Interventi reali, risultati concreti
In un ambiente complesso come il nostro, in cui la sicurezza costituisce pilastro dell'eccellenza accademica ed asset strategico per la ricerca e la formazione, CyberSonar e CyberHunter ci aiutano ad avere una visione più chiara ed immediata evidenza delle esposizioni e degli eventi di sicurezza. La possibilità di leggere le informazioni in modo semplice e contestualizzato permette di ridurre il carico operativo sugli analisti e di individuare rapidamente le situazioni prioritarie che richiedono un intervento immediato. Abbiamo apprezzato molto il confronto diretto e costante con il team, sempre disponibile ad adattare il servizio alle esigenze dell'università.
Enrico Venuto
CISO - Head of Cybersecurity & IT for Research Division – Politecnico di Torino
Sono cliente da anni e, pur apprezzando l'eccellenza dei prodotti, voglio ringraziare in particolare il team di supporto. La loro professionalità è straordinaria. Per ogni necessità, anche le più complesse, hanno sempre fornito un aiuto immediato e competente. Il loro lavoro di monitoraggio continuo e gli alert tempestivi sono la prova di una dedizione eccezionale. Più che un semplice servizio, la loro assistenza è una vera e propria partnership che assicura serenità e continuità alle mie attività. Grazie di cuore a tutto il team.
Enzo Carlettini
IT Manager, Texol srl
Da quando collaboriamo con Digimetrica la nostra sicurezza informatica è notevolmente migliorata. Supporto sempre tempestivo e professionale e con una competenza tecnica eccellente.
Paolo Gatti
IT Manager, B-Exit
FAQ
Tutto quello che ti serve sapere prima di iniziare.
I log vengono raccolti ed elaborati in Cloud su infrastrutture europee certificate per sicurezza e compliance. I nostri data center rispettano gli standard GDPR e ISO/IEC 27001, offrendo ridondanza geografica, alta disponibilità e crittografia end-to-end sia in transito che a riposo.
L’accesso ai dati è segregato, monitorato e tracciabile, così da garantire che solo personale autorizzato possa interagire con le informazioni sensibili.
I dati rimangono sempre sotto il controllo del cliente e non vengono mai trasferiti al di fuori dello Spazio Economico Europeo.
Per le funzioni di analisi avanzata, l’AI utilizza librerie di anonimizzazione che permettono di processare gli eventi senza esporre informazioni identificabili.
Sì. Il SOC autonomo si integra con tutte le principali soluzioni di cybersecurity presenti sul mercato.
Il sistema riduce al minimo il rischio di falsi positivi grazie a più livelli di analisi automatica. Diversi agenti AI lavorano in concerto per valutare ogni evento: i casi dubbi vengono riesaminati o inoltrati a modelli di livello superiore per una validazione più accurata.
Massima confidenzialità: NDAs, crittografia, accesso autorizzato. I dati restano nel perimetro aziendale.
Get in Touch
Richiedi informazioni sul SOC Autonomo
Il partner per la sicurezza informatica della tua azienda