CISO as a Service

CISO as a Service

Una squadra di sicurezza che cresce con la tua azienda Nuovi clienti, progetti e opportunità portano con sé nuove decisioni sulla sicurezza. Avere una direzione chiara aiuta a riconoscere le priorità, coinvolgere le persone giuste e seguire il lavoro nel tempo. Il CISO as a Service Digimetrica affianca la direzione e il team IT con […]
Piano di risposta agli incidenti: il ruolo del CDA

Un piano di risposta agli incidenti è perlopiù considerato un documento tecnico. Il suo punto più delicato, però, emerge quando l’incidente esce dal perimetro tecnico. Un servizio deve essere isolato, un fornitore deve essere attivato, un cliente deve ricevere una comunicazione, una parte dell’operatività deve rallentare. In quel momento il piano incontra decisioni che riguardano […]

Guarda la tua azienda con gli occhi di un attaccante: la ricognizione in pratica

Quando pensiamo a un attacco informatico immaginiamo il momento dell’exploit: la vulnerabilità sfruttata, il ransomware che parte, lo schermo bloccato. Ma quel momento è solo la fine di una storia cominciata molto prima, in silenzio, senza che nessun sistema aziendale venisse toccato. È la fase di ricognizione: quella in cui l’attaccante ti studia. Che cos’è […]

SOC e NIS2: guida alla readiness operativa

Cosa deve saper fare un SOC per rilevare, rispondere e produrre evidenze nei tempi richiesti Scarica il blueprint Digimetrica “SOC e NIS2. Guida alla readiness operativa” e scopri quali capacità servono davvero per rendere monitoraggio, detection, incident response, escalation, reporting ed evidenze più veloci, ordinati e difendibili. La NIS2 non chiede semplicemente alle organizzazioni di […]

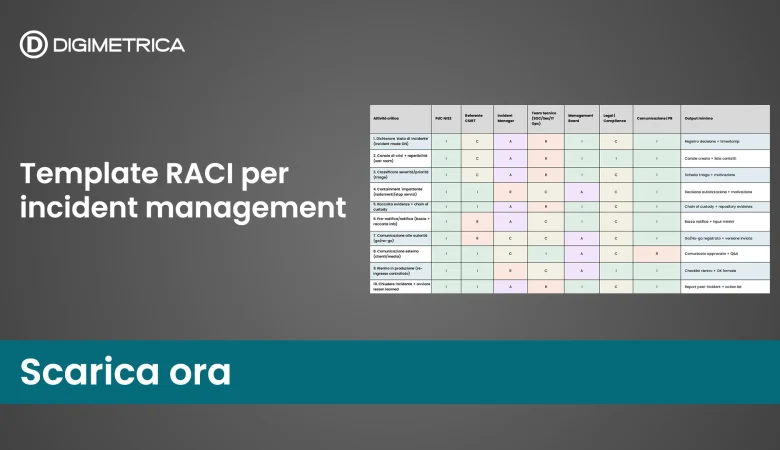
Matrice RACI NIS2, gestione e ruoli degli incidenti

Con l’introduzione dell’obbligo di notifica degli incidenti previsto dalla direttiva NIS2, molte organizzazioni si sono concentrate su processi, tempi e requisiti formali. Ma resta una domanda in ogni fase dell’incident management: chi fa cosa, chi decide e chi deve essere coinvolto, quando il tempo è poco.​ La matrice RACI è uno degli strumenti più semplici ed efficaci […]

NIS2: Linee guida per la gestione degli incidenti

Il 31 dicembre 2025, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha pubblicato le Linee Guida NIS sulla definizione del processo di gestione degli incidenti di sicurezza informatica. Questo aggiornamento chiarisce come strutturare il processo e offre un modello di riferimento concreto e utilizzabile. Il timing è rilevante perché, per i soggetti NIS essenziali e importanti, […]

Incident Management per soggetti NIS2

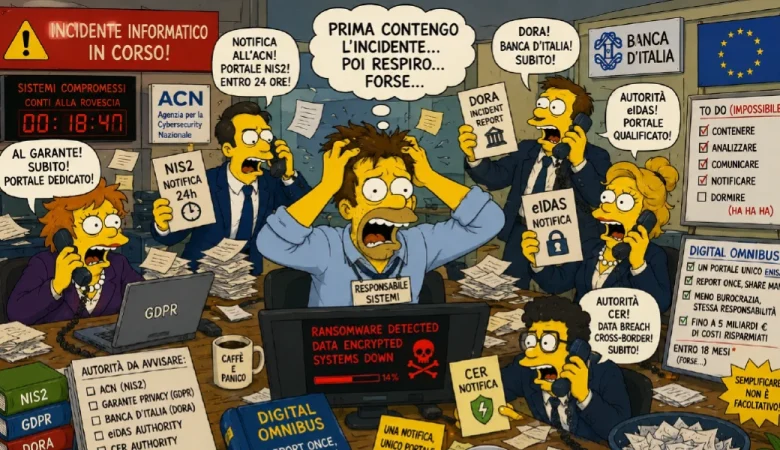
Entro gennaio 2026, tutte le organizzazioni soggette a NIS2 dovranno notificare gli incidenti informatici entro scadenze precise: 24 ore per il preallarme allo CSIRT Italia, 72 ore per la notifica completa, 30 giorni per la relazione finale con analisi e misure correttive. Rispettare queste tempistiche richiede organizzazione, metodo e procedure chiare. Molte aziende sono ancora […]